2026年10月21日、PHPの開発チームは、深刻度9.2(CVSS v4.0)の脆弱性2件(CVE-2026-109618・109619、通称「PHP2Shell」)を修正した緊急の更新版(8.5.12・8.4.27・8.3.36・8.2.35)を公開しました。ログインなしで、外部からサーバー上のプログラムを動かされるおそれがあるとされています。首相もXで対応を呼びかけ、国内では緊急メンテナンスや一時停止が相次ぎました。
本記事では、何が起きたのか、各社の停止は攻撃を受けたからなのか、サイトの運営者と利用者はそれぞれ何をすればよいのかを、PHP公式・IPA・WordPress.org・Cloudflare・各社のお知らせをもとに確かめます。情報は10月21日夜(日本時間)の時点のものです。
情報は2026年10月21日時点のものです。料金・提供範囲・数値は変わることがあります。出典は記事末尾にまとめています。
- PHP本体に重大な脆弱性が2件見つかり、修正版はすでに公開されている。
- 運営者はPHPを更新し、更新後に侵入の跡を確認する。利用者は公式のお知らせを確かめながら待つ。
- サービスの停止は、攻撃を受けた証拠ではない。理由は各社の公式のお知らせで確かめる。
基礎知識:PHPの仕組みと、リモートコード実行の脆弱性「PHP2Shell」
PHPは、WordPressをはじめとするブログや会社のサイト、ネットショップなどの裏側(サーバー)で広く使われているプログラミング言語です。利用者がページを開いたりログインしたりするたびに、サーバー上でPHPのプログラムが動き、データベースから情報を取り出してページを作って返します。
2026年10月21日に修正版が公開された「PHP2Shell(CVE-2026-109618・CVE-2026-109619)」は、WordPressのプラグインなどアプリ側の不具合ではなく、PHP本体のメモリの扱いやリクエストの後片づけの処理にある重大な欠陥です。深刻度はCVSS v4.0で9.2(Critical)と評価されており、ログインを経ずに、外部からの通信だけでサーバー上のプログラムを実行される「リモートコード実行(RCE)」につながるおそれがあります。
とくにApacheのモジュール(mod_php)として動かしている環境では、アプリのコードが動く前の段階で攻撃が成り立つことが、研究者の実験で示されています。そのため、パスワードを強くしたりプラグインを更新したりしても防げず、サーバーのPHPを修正版(8.2.35・8.3.36・8.4.27・8.5.12以降)に更新することが根本的な対策になります。
10月21日の夜に何が起きたのか
首相が、Xで緊急の呼びかけ
首相のXの投稿は報道の引用から。修正版の予定時刻はIPA・PHP公式、深刻度9.2はPHP開発チームの評価(2026年10月21日)
10月21日の午後から夜にかけて、国内の多くのWebサービスで緊急メンテナンスや一時停止が相次ぎました。さらに夜には、首相がXで、PHPを使うサイトの運営者に対応を呼びかける異例の事態となりました。[s1][s5][s9]
ウェブサイトを動かす言語に、重大な脆弱性2件
原因は、Webサイトを動かすプログラミング言語「PHP」に、重大な脆弱性が2つ見つかったことです。[s1]ただし、PHPを使っているサイトがすべて危険というわけではありません。危険の度合いは、PHPのバージョンや設定、対策の有無によって変わります。
本記事の情報は、10月21日の夜(日本時間)までのものです。続報で状況が変わることがあるため、最新の情報は公式の発表で確かめてください。
PHPとは何か —— 「約7割」の正体
見える画面と、裏で動くPHP
見える画面と、裏のPHP
見える画面
お店の売り場
PHP
裏の厨房
PHPは、Webサイトの裏側で動くプログラミング言語です。お店にたとえると、利用者が見ている画面は売り場で、PHPは裏の厨房で注文をさばく係にあたります。ログインや買い物のたびにPHPが動き、ページを作って返しています。
PHPが使われている例
ブログ・会社のサイト
WordPressなど
ネットショップ
作る道具にも多い
Wikipediaなど
調べもののサイト
ブログ作りに広く使われるWordPressもPHPで動いており、ネットショップを作る道具にもPHPを使うものが多くあります。[s8]
「69.3%」の意味
報道では「世界のWebサイトの約7割で使われている」と伝えられました。元の数字はW3Techsの調べで、69.3%はサーバー側の言語が分かるサイトの中でPHPが使われている割合です。[s8]つまり、使われている割合であって、被害を受ける割合ではありません。それでも、これだけ広く使われる共通の部品に欠陥が見つかったことが、今回の騒ぎを大きくしました。
PHP2Shellとはどんな脆弱性か
見つかった脆弱性は2つで、「PHP2Shell」は通称です(シェルはサーバーに命令を送る入り口のこと)。[s1][s13]PHPの開発チームは、2つとも深刻度を10点満点中9.2と評価しました。CVSSは脆弱性の危険度を0〜10で表す物差しで、9以上は最上位の「重大」にあたります。[s2][s3]
公式が挙げたいちばんの問題
公式が書いた、いちばんの問題
ログイン不要
認証なしで起こりうる
ネット越し
遠くから届く
コードを実行
乗っ取りにつながる
条件の悪さも深刻です。ログインなしで、ネット越しに遠くからプログラムを動かされるおそれがあります。[s1][s2]建物にたとえると、ふつうの攻撃は玄関の鍵、つまりパスワードを破ろうとしますが、今回は鍵に関係なく壁の抜け道から入られるようなものです。そのため、強いパスワードにしていても防げません。[s1]
2つの脆弱性の中身
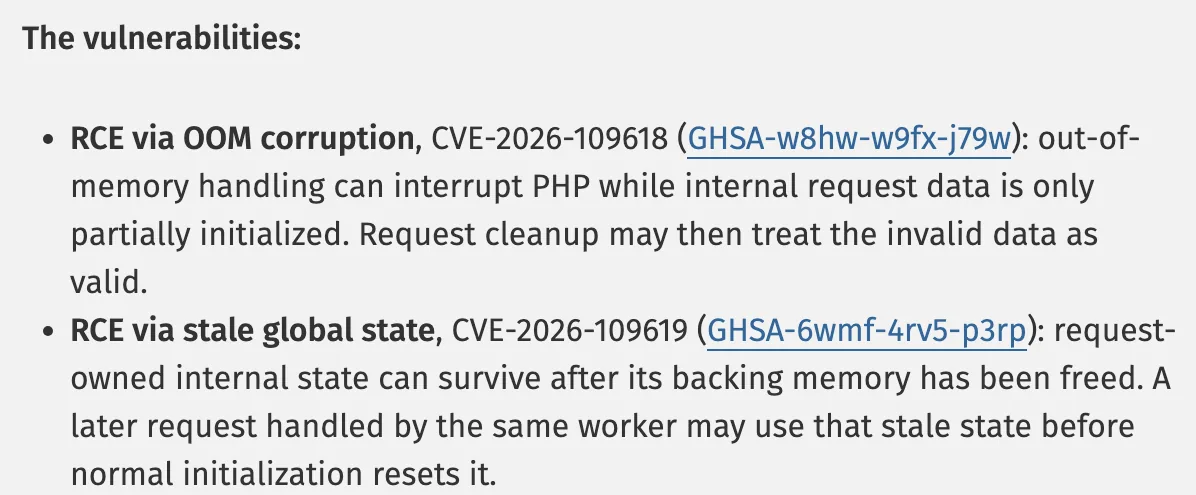
- 1つ目:メモリ不足(OOM)で壊れる
- 2つ目:古い状態が残る
1つ目は、メモリが足りなくなったときに起きる不具合です。PHPが作業の途中で止まり、後片づけの処理が、途中までしかできていない内部のデータを完成品だと思い込んで扱ってしまいます。その壊れたデータが悪用されるおそれがあります。[s1][s2]2つ目は、片づけたはずの内部の状態が残っていて、次のリクエストがその古い状態を使ってしまう不具合です。前のお客様のメモが残ったまま、次のお客様に使われるようなものです。[s1][s3]いずれもたとえであり、実際にはメモリの扱いに関わる難しい不具合です。正確な説明は公式の告知を参照してください。
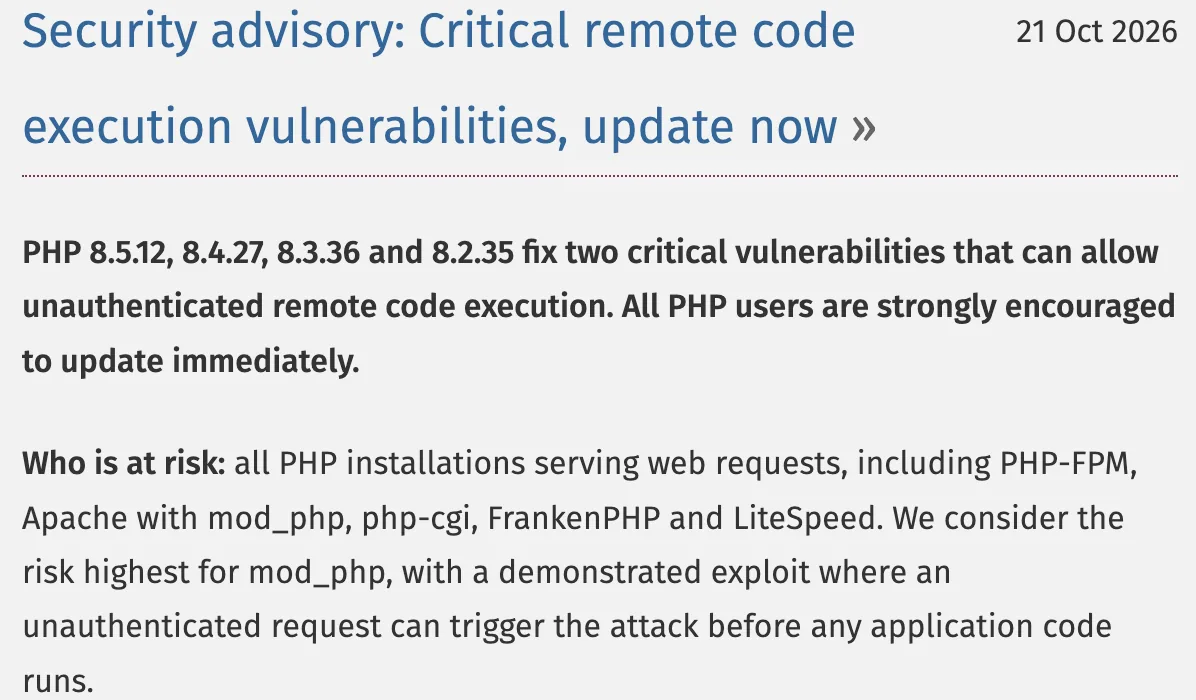
- 認証なしのリモートコード実行
- いちばん危険なのは mod_php
公式の告知は、認証なしでリモートからコードを実行されるおそれがあると明記しています。とくに危険なのは、Apacheのモジュールとして動かすmod_phpで、アプリのコードが動く前の段階で攻撃が成り立つことが実証されています。[s1][s2]
公式が対象にした、PHPの動かし方
PHP-FPM
Webを処理するPHP
mod_php
いちばん危険(公式)
php-cgiなど
FrankenPHP・LiteSpeedも
PHP-FPMやphp-cgi、FrankenPHP、LiteSpeedなど、Webのリクエストを処理するほかの動かし方も影響を受けるおそれがあるため、公式はすべての利用者に更新を求めています。[s1]
「実証」は研究者の実験
なお、ここでいう「実証」は、研究者が実験で確かめたという意味です。PHPの公式の告知は、実際の攻撃を観測したとは書いていません。[s1]
10月20日から21日の流れ
10月20日〜21日の流れ
PHP公式・IPA・報道(2026年10月21日夜時点)
始まりは10月20日の予告でした。PHPの開発チームが、修正版を日本時間の21日23時に公開すると事前に告知しました。[s5][s13]ところが、詳しい情報が先に漏れ、攻撃のデモ動画まで出回りました。[s7][s13]そのため、修正版の公開前から、日本でもメンテナンスに入るサービスが出始めました。[s10][s11]夜には首相の呼びかけがあり、23時ごろに修正版が公開されました。[s1][s9]
国内で起きたこと —— 停止の理由は攻撃なのか
報じられた、主な停止・メンテナンス
動画・イラスト
ニコニコ・pixivなど
ネットショップ
BASEなど
ゲーム
ウマ娘・グラブルなど
Impress Watch・GIGAZINEの報道(10月21日夜)
21日の午後から夜にかけて、動画・イラストのサービス、ネットショップ、ゲームなどで、緊急メンテナンスや停止が相次ぎました。[s10][s11]注意したいのは、止まった理由が会社ごとに違うことです。
各社のお知らせの書き方
各社のお知らせの書き方
| 項目 | お知らせの理由 | PHPの名前 |
|---|---|---|
| ウマ娘・グラブル | 脆弱性対応と明記 | ○ |
| ニコニコ(本体) | ソフトの脆弱性に備え予防的 | × |
| ニコニコチャンネル | PHPと明記・被害は未確認 | ○ |
| さくらインターネット | 理由の記載なし | × |
| BASE(報道) | データベースの緊急メンテ | × |
各社のお知らせ・報道(10月21日夜時点)
各社のお知らせには、PHPの名前を書いているものと、書いていないものがあります。[s10][s11][s12]ウマ娘やグランブルーファンタジーは、PHPの脆弱性への対応だと明記しました。[s11]ニコニコ本体は「利用しているソフトウェアに重大な脆弱性が予告されたことを受け、予防的に実施する」と説明しています。[s12]さくらインターネットの告知には理由が書かれておらず、BASEは報道によれば別の言い方をしていました。[s10][s11]
報道も「PHPへの対応と見られる」と書くにとどまっています。ニコニコチャンネルの告知は、不正アクセスや情報漏えいは確認されていないとしています。[s12]つまり、多くは予防のための停止と見られ、攻撃を受けたから止まったとは言えません。[s10][s12]
なぜ、攻撃される前に止めるのか?
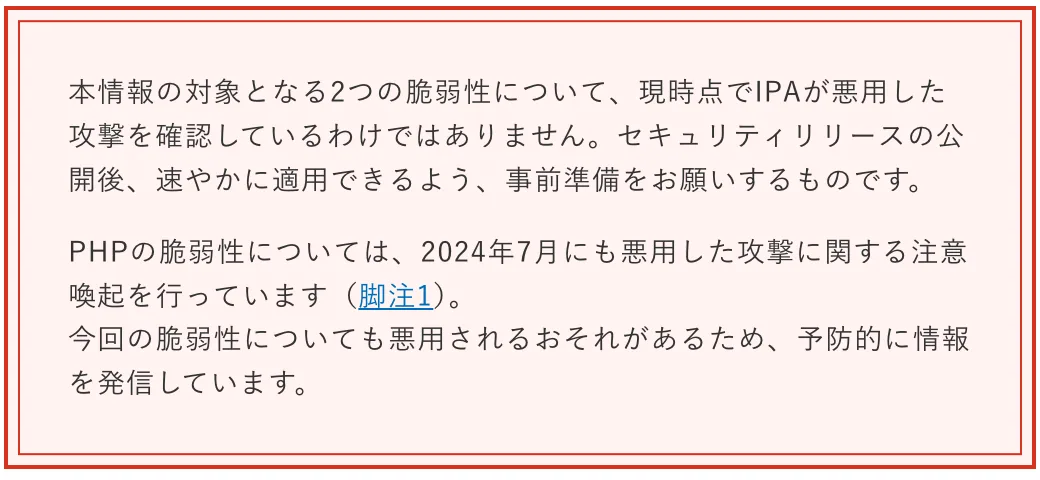
- この時点で、悪用した攻撃は確認していない
- 2024年にもPHPの攻撃で注意喚起
IPAは、攻撃者が非常に短い時間で攻撃に移る可能性を指摘しています。発表の時点では、悪用した攻撃は確認していないとしつつ、2024年7月にもPHPの脆弱性を悪用した攻撃で注意喚起を出した経緯から、予防のために事前の準備を呼びかけました。[s5]
実際の攻撃はどうだったのか
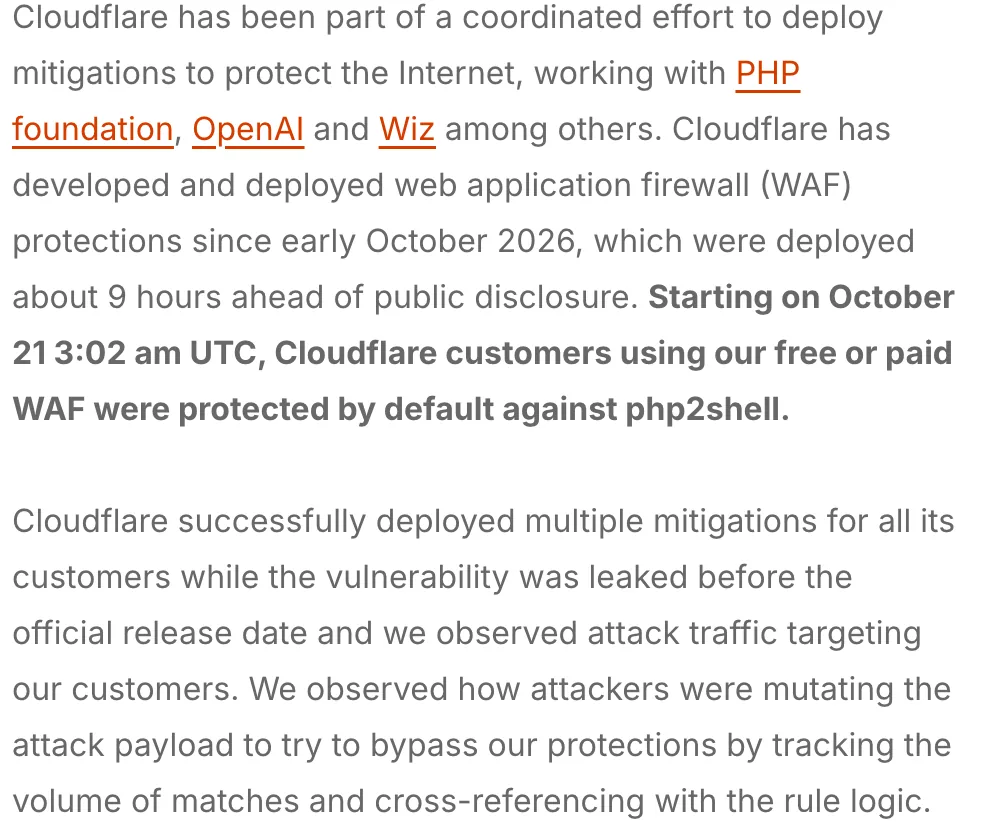
- 公開の約9時間前から、WAFの保護を開始
- お客さんを狙う攻撃のトラフィックを観測
実際の攻撃について、Cloudflareは、利用者を狙う攻撃の通信を観測したと発表しました。一方で、侵入に成功した件数は書いていません。[s7]民間のPatchstackの報告も、探る動きは見えるものの、侵入の確かな証拠はこの時点ではないとしています。[s13]攻撃の通信を見たことと、侵入が確認されたことは別であり、どれだけの被害があったかは、まだ分かっていません。[s7][s13]
首相や政府が動いた理由
首相のXの呼びかけ(報道の引用から。要点)
今夜、対応を
大至急のお願い
PHPを使っているか確認
公開しているサイト
23時の修正を適用する準備
できるだけ早く
高市首相のX(2026年10月21日 21:55ごろ)。報道の引用をもとに言い換え
首相の投稿は21時55分ごろで、報道の引用によれば、公開しているサイトでPHPを使っているかを確認し、23時に公開される修正版をできるだけ早く適用できるよう準備してほしい、という内容でした。[s9]
さらに、すぐに適用するのが難しい場合は、サイトを一時的に止めることもリスクを下げる有効な策の一つだとしています。[s9]国家サイバー統括室も同じ趣旨の注意喚起をしたと報じられています。[s10]ただし、IPAのページには一時停止という文言はなく、両者は区別して読む必要があります。[s5]
国が動いた3つの理由
国が動く3つの理由(解説)
広く使われる
69.3%(言語が分かるサイト)
ログイン不要
遠くから狙える
攻撃が速い
IPAが指摘
国が動いた理由は、広く使われていること、ログインなしで遠くから狙えること、攻撃に移るまでが速いことの3つに整理できます。[s1][s5][s8]
悪用が確認された、PHPの脆弱性の例
Tenable・IPA(アメリカCISAの悪用確認リストの例)
過去にもPHPの重大な脆弱性が実際に悪用された例はあり、米国の機関が悪用を確認した脆弱性の一覧に載ったものもあります。[s14]PHPだけが特別に危ないわけではなく、広く使われる部品だからこそ、対応の速さが求められるのです。
今夜からやること —— 利用者と運営者
サイトを使うだけの人
使うだけの人の、ふだんの備え
公式のお知らせを見る
SNSの噂より、公式
パスワードの使い回しをやめる
ほかのサイトを守る
ニュースに便乗した偽メールに注意
リンクを開かない
立場によって、やることは異なります。サイトを使うだけの人は、PHPを直すことはできないので、サービス側の対応を待つことになります。その間は、SNSのうわさではなく公式のお知らせを確かめること、パスワードの使い回しをやめること、ニュースに便乗した偽のメールのリンクを開かないことなど、ふだんの備えを心がけましょう。
サイトを運営している人
運営者が、今夜からやること
WordPressなら管理画面で
サーバー会社の対応も
WAFは応急処置
更新は過去を消さない
サイトを運営している人がやることは4つです。1つ目は、PHPのバージョンの確認です。WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で確かめられます。[s6]
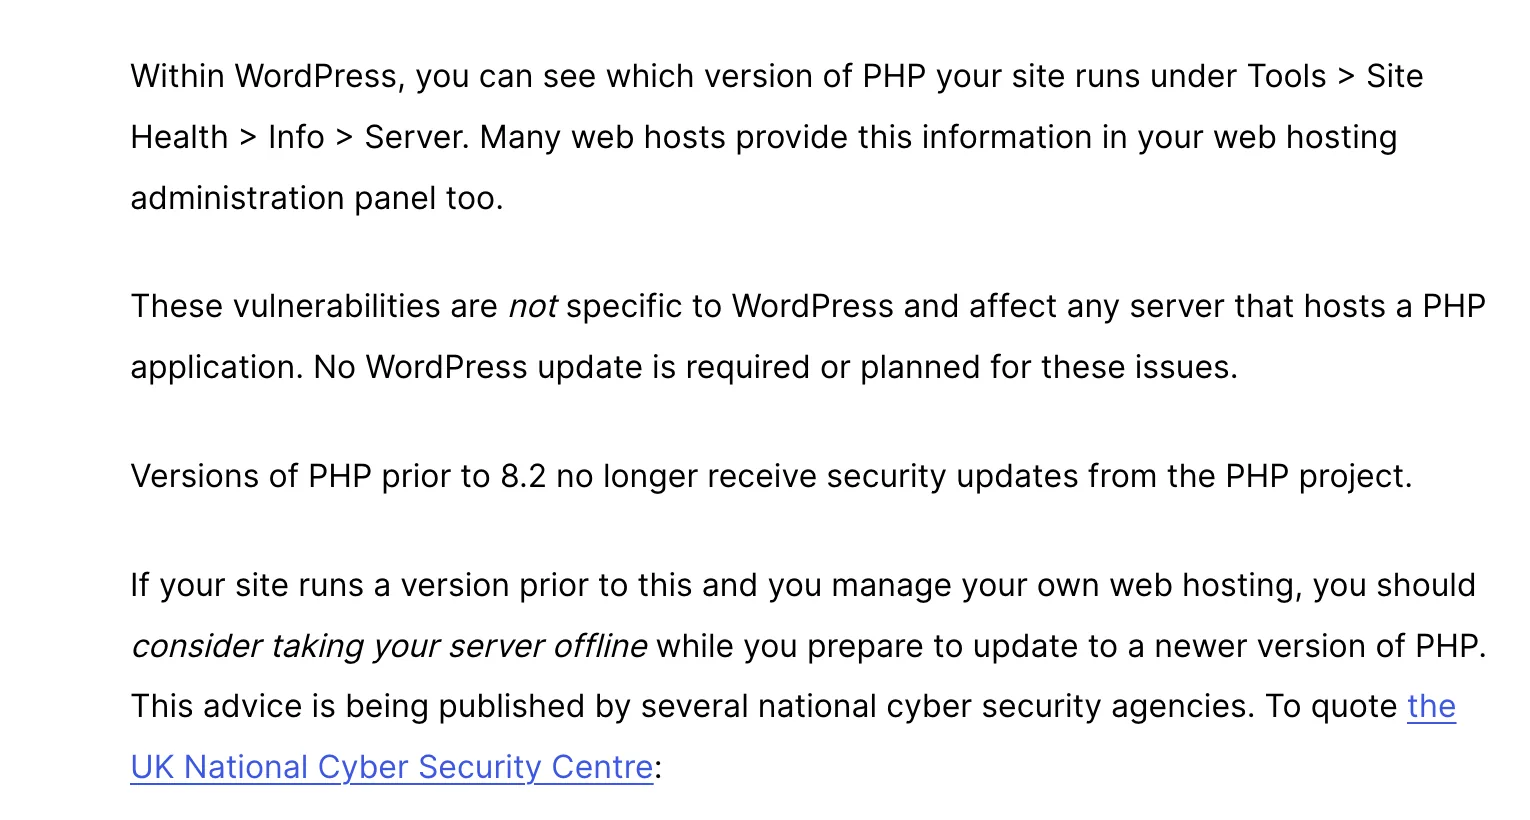
- ツール → サイトヘルス → 情報 → サーバー
- WordPress自体の更新は、不要で予定もない
WordPress.orgも、これはWordPress本体の脆弱性ではなく、WordPressの更新は不要で予定もないと説明しています。直すのはサーバーのPHPで、WordPressやプラグインを更新してもPHPは更新されません。[s6]
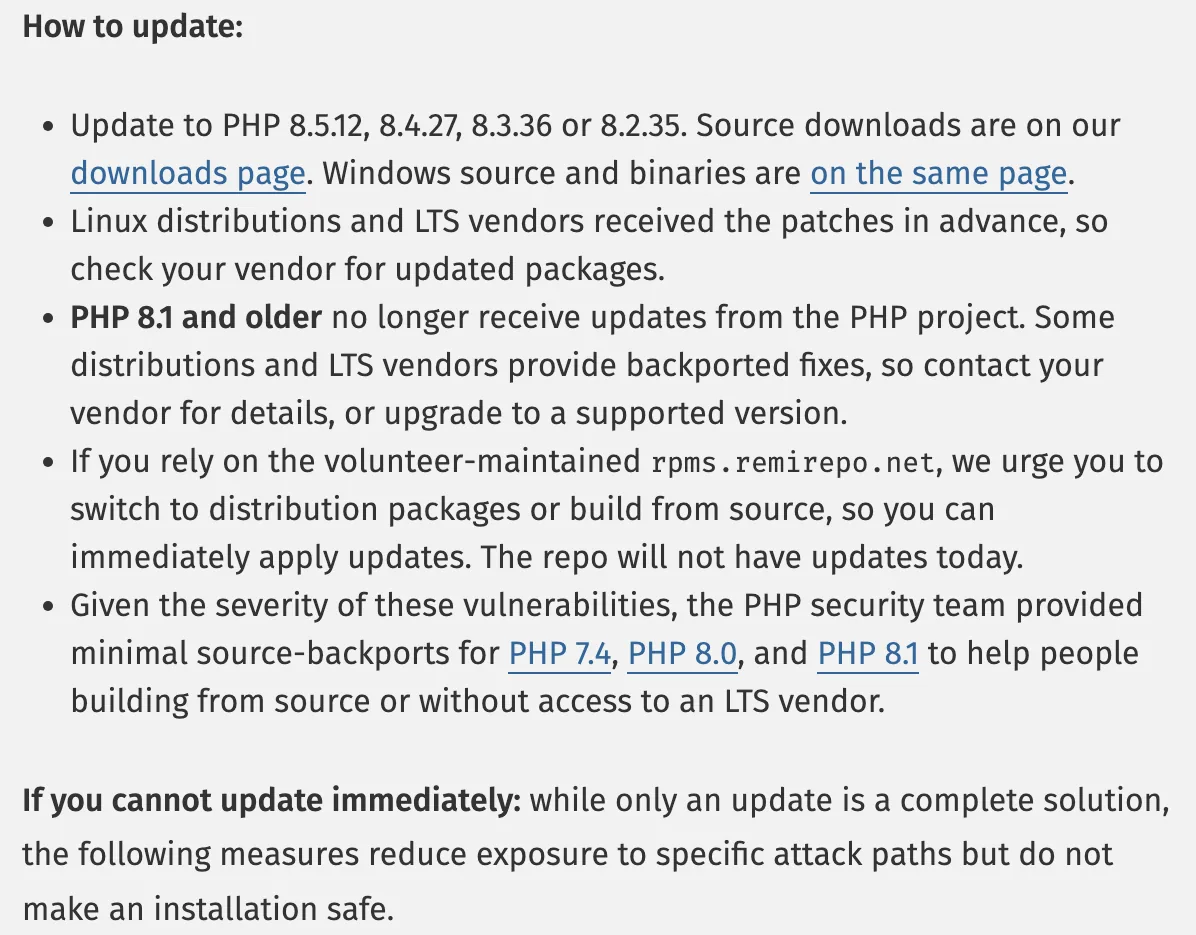
- 8.5.12・8.4.27・8.3.36・8.2.35へ
- Linuxの提供元などには、パッチが事前に渡された
- 8.1以前は公式の更新なし
2つ目は、修正版になっているかの確認です。8.2.35・8.3.36・8.4.27・8.5.12、またはそれ以降であれば修正済みです。[s1]レンタルサーバーでは会社が更新してくれる場合もあるので、お知らせを確かめましょう。Linuxの提供元などには修正が事前に渡されていたため、パッケージの更新も確認します。[s1]
8.1以前の古い版を使っている場合
8.1以前の版には、PHPの公式の更新は出ません。[s1][s4]サーバー会社やOSの提供元に修正があるかを確かめ、なければ新しい版へ移行する必要があります。[s1]PHPを使うサイトの中では、いまもPHP 7が27.0%、PHP 5が7.7%あり、合わせて3割を超えています。[s8]また、最新の8系でも、8.2のセキュリティサポートは2026年12月31日で終わります。[s4]
すぐに更新できないときの選択肢
すぐ更新できないときの選択肢
| 項目 | 完全に直る? | ひとこと |
|---|---|---|
| PHPの更新 | ○ | これが本命 |
| 設定での緩和 | × | 一部の道だけ |
| WAF(防御) | × | 応急処置 |
| 一時停止 | △ | 止めている間だけ |
PHP公式・Cloudflare・WordPress.org(10月21日)
3つ目は、すぐに更新できないときの判断です。設定での緩和やWAFによる防御は、完全な対策ではありません。PHPの公式は設定の緩和では安全にならないと書き、Cloudflare自身もPHPの更新を求めています。あくまで応急処置です。[s1][s7]どうしても更新できない場合は、サイトを止める判断も選択肢の一つです。[s6][s9]なお、出回っている攻撃のコードは動作が確かめられておらず、マルウェアが仕込まれているおそれもあるため、自分で試してはいけません。[s14]非公式の修正も使わず、公式の更新を適用しましょう。[s13]
更新のあとに確認すること
更新のあとに確認すること
知らない管理者
アカウント一覧
見覚えのないPHPファイル
置いた覚えがないもの
最近変わったファイル
更新日時を確認
4つ目は、更新後の確認です。更新しても、すでに侵入されていた場合の痕跡は消えません。[s15]知らない管理者のアカウント、見覚えのないPHPのファイル、最近変わったファイルがないかを確かめ、不安があればサーバー会社や専門の業者に相談してください。[s15]会社の担当者は、ネットワーク機器などの製品の中にもPHPが使われている場合があるというIPAの注意も確認しておきましょう。[s5]
言い切らないための5つの区別
- 7割は、言語が分かるサイトの割合
- WordPress本体ではなく、PHP本体の問題
- 攻撃のトラフィック ≠ 侵害の確認
- 出回るコード ≠ 動く証拠
- 停止・メンテ ≠ 攻撃を受けた
今回のニュースを正しく受け止めるために、5つの区別を押さえておきましょう。1つ目に、「約7割」は言語が分かるサイトの中でPHPを使う割合で、被害の割合ではありません。[s8]2つ目に、WordPressの問題ではなく、PHP本体の問題です。[s6]3つ目に、攻撃の通信を観測したことと、侵入が確認されたことは別です。[s7]
4つ目に、出回っている攻撃のコードは、それが実際に動く証拠ではありません。[s14]そして5つ目に、サービスの停止やメンテナンスは、攻撃を受けた証拠ではありません。[s10][s12]
今回の教訓とまとめ
今回の3つの教訓
今回の3つの教訓
何で動くかを把握
PHPを使うかの棚卸し
更新できる体制
古い版を残さない
止める判断を決めておく
連絡と手順を事前に
今回の本質は、PHPが危険だったということではありません。広く使われる共通の部品に弱点が見つかると、多くの会社が同時に対応を迫られるということです。[s1][s8]そこから3つの教訓が引き出せます。自社のシステムが何で動いているかを把握しておくこと、更新できる体制を整え古い版を残さないこと、止める判断の基準と連絡の手順を事前に決めておくことです。[s4][s5]IPAも、使っているプログラムや製品のPHPを棚卸しするよう勧めています。[s5]
運営者にとっての本命の対策はPHPの更新で、更新後の確認も欠かせません。サイトを使うだけの人は、公式のお知らせを確かめながら待ちましょう。そして、停止は攻撃の証拠ではないことを覚えておいてください。
実践のポイント・まとめ
PHPのバージョンはどこで見る?
WordPressなら「ツール」→「サイトヘルス」→「情報」→「サーバー」で確認できます。8.2.35・8.3.36・8.4.27・8.5.12のいずれか以降なら修正済みです。数字が小さくてもサーバー会社が修正していることがあるので、会社にも確認してください。
1分のショート動画で見るPHPの脆弱性はプラグインの更新で直る?
直りません。PHPはサーバー側で動いているため、WordPressやプラグインを更新してもPHPは更新されません。直すのはサーバーのPHPで、レンタルサーバーなら会社に更新を確認しましょう。
1分のショート動画で見る強いパスワードで防げる?
防げません。パスワードは玄関の鍵で、ソフトの更新は壁の穴をふさぐ作業です。今回の脆弱性はログインなしで狙えるため、パスワードとソフトの更新は両方そろえて守る必要があります。
1分のショート動画で見る更新したら安心?
更新しても、すでに侵入されていた場合の痕跡は消えません。知らない管理者のアカウント、見覚えのないPHPのファイル、最近変わったファイルの3つを確かめ、見つけたらサーバー会社や専門の業者に相談してください。
1分のショート動画で見る出典・参考文献
- [s1] PHP.net「Security advisory: Critical remote code execution vulnerabilities, update now」 ↗ php.net
- [s2] GitHub「GHSA-w8hw-w9fx-j79w(CVE-2026-109618)RCE via OOM corruption」 ↗ github.com
- [s3] GitHub「GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)RCE via stale global state」 ↗ github.com
- [s4] PHP.net「Supported Versions」 ↗ php.net
- [s5] IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」 ↗ ipa.go.jp
- [s6] WordPress.org News「Critical PHP Security Release」 ↗ wordpress.org
- [s7] Cloudflare Blog「Cloudflare deploys protections against php2shell vulnerability」 ↗ blog.cloudflare.com
- [s8] W3Techs「Usage statistics of PHP」 ↗ w3techs.com
- [s9] 高市早苗氏のX投稿 ↗ x.com
- [s10] Impress Watch「国内大手サービスで緊急メンテやサービス停止 PHP脆弱性で対策」 ↗ watch.impress.co.jp
- [s11] GIGAZINE「ニコニコやpixivなど各種ウェブサイトおよびアプリがPHPの緊急パッチに対応するべくメンテナンス入り」 ↗ gigazine.net
- [s12] ニコニコニュース「ニコニコ メンテナンスのお知らせ」ほか ↗ blog.nicovideo.jp
- [s13] Patchstack「Major security alert: PHP vulnerable to critical RCE」 ↗ patchstack.com
- [s15] Search Engine Journal「Critical PHP Core Security Flaws Affect Websites, Including WordPress」 ↗ searchenginejournal.com
- [s14] Tenable「php2shell FAQ」 ↗ tenable.com
検証ファクト一覧を表示する(全23項目)
| ID | 確認した事実・仕様 | 出典 | 注意・補足 |
|---|---|---|---|
| F1 | PHP 8.5.12・8.4.27・8.3.36・8.2.35 が2件の重大な脆弱性を直した。認証なしでリモートからコードを実行される(RCE)おそれ。告知の日付は21 Oct 2026 | [s1] | |
| F2 | 影響は、Webのリクエストを処理するPHP全部(PHP-FPM・Apache の mod_php・php-cgi・FrankenPHP・LiteSpeed)。**mod_php がいちばん危険**:アプリのコードが動く前に、認証なしのリクエストだけで攻撃が成立する実証あり | [s1] | |
| F3 | CVE-2026-109618 =「RCE via OOM corruption」:メモリ不足の処理が、内部のリクエストデータが途中までしか準備できていない時点でPHPを中断させ、後片づけがその壊れたデータを正しいものとして扱ってしまう | [s1] [s2] | |
| F4 | CVE-2026-109619 =「RCE via stale global state」:リクエスト専用の内部の状態が、そのメモリを解放したあとも残り、同じ作業役(ワーカー)が次のリクエストで、準備し直す前にその古い状態を使ってしまう | [s1] [s3] | |
| F5 | 2件とも重大度は Critical、CVSS v4.0 は 9.2(PHP の評価)。ベクタに PR:N(権限なし)・UI:N(人の操作なし)。報道の初期には10.0もあった | [s2] [s3] [s14] | 10.0 は watchTowr などの初期の報道。PHP の評価は9.2 |
| F6 | 影響のあるバージョンは、修正版より前(`< 8.2.35`・`< 8.3.36`・`< 8.4.27`・`< 8.5.12`)。PHP 8.1 以前は PHP プロジェクトの更新が出ない。ディストリや LTS ベンダーは先にパッチを受け取っている。PHP チームは 7.4・8.0・8.1 向けに、ソースからビルドする人用の最小限のバックポートを用意した | [s1] [s2] | |
| F7 | 緩和の設定(`session.upload_progress.enabled=0`、`memory_limit=-1` など)は**一部の攻撃の経路を減らすだけで、安全にはならない**。「完全な緩和はなく、更新だけが安全」 | [s1] [s3] | GMO Flatt Security も、upload progress を切るだけでは対策にならないと追加で発表(ITmedia・窓の杜の報道) |
| F8 | 時系列:10/20 PHP が事前告知(21日 14:00 UTC=日本時間23:00に公開と予告)、同日に情報がリークして「PHP2Shell」の名前と攻撃のデモ動画が出回った。10/21 13:34 UTC に GitHub advisory、そのあと PHP のサイトの告知。日本時間では10/21 22:30 すぎ〜23:00 前後 | [s1] [s5] [s13] | |
| F9 | 世界のWebサイトの69.3%でPHPが使われている。**分母は「サーバー側の言語が分かっているサイト」**。全部のサイトの69.3%ではない。「約7割」は報道の丸め | [s8] | |
| F10 | PHP の使われ方(PHPを使うサイトの中):PHP 8 が65.2%、PHP 7 が27.0%、PHP 5 が7.7% | [s8] | |
| F11 | WordPress は PHP で動く。**WordPress 本体の脆弱性ではない**(「not specific to WordPress」)。WordPress の更新は不要で、予定もない。直すのはサーバーの PHP。確認は ツール>サイトヘルス>情報>サーバー | [s6] | |
| F12 | PHP 8.2 より前はセキュリティ更新が出ない(WordPress.org の説明)。自分でサーバーを管理していて古い版なら、更新の準備中は**サーバーをオフラインにすることも考える**(英国 NCSC の助言を引用) | [s6] | |
| F13 | PHP の保守表:8.2 は通常サポートが2024-12-31に終了、**セキュリティサポートは2026-12-31まで(約2か月後)**。8.3 は2027-12-31、8.4 は2028-12-31、8.5 は2029-12-31まで | [s4] | |
| F14 | IPA は10/21に「事前準備のお願い」を出した(分類は「注意」)。発信時点で、悪用した攻撃は確認していない。2024年7月にも PHP の脆弱性(CVE-2024-4577)を悪用した攻撃の注意喚起を出していて、今回も悪用されるおそれがあるので予防的に発信。ソフトウェア製品やネットワーク機器の内部の PHP もありうる。攻撃者が極めて短時間で攻撃する可能性があるので、パッチ公開後は可及的速やかに適用できる準備を | [s5] | IPA のページは修正版公開の前の内容。更新履歴は「10/21 掲載」のみ(確認時点) |
| F15 | 高市首相は10/21 21:55 ごろ X に投稿:「今夜に対応して頂きたい大至急のお願い」。公開サイトで PHP を使っているか確認し、今夜10/21 23:00(日本時間)公開の修正パッチを可及的速やかに適用できるよう準備を。すぐに適用が難しい場合は、ウェブサイト等を一時的に停止させることも、リスクを低減させる有効策の一つ。国家サイバー統括室のXも参考に | [s9] [s10] [s11] | |
| F16 | 日本の国内で、10/21 の午後から夜にかけて、緊急のメンテナンス・一時停止が相次いだ(報道):BASE(15:50〜)、コドモン、pixiv、DMM.com、ニコニコ(19:00〜)、さくらインターネットの一部、ウマ娘、グランブルーファンタジー、Pokémon Sleep など | [s10] [s11] | |
| F17 | ニコニコは「利用しているソフトウェアに重大な脆弱性が予告されたことを受け、予防的に実施するもの」。生放送・ニコニコアカウント(ログイン)・大百科は、この脆弱性の影響を受けない技術構成のため継続。ニコニコチャンネルの告知は「本件に起因する不正アクセスや情報漏洩は確認されておりません」 | [s12] | 他社(カラーミーショップ・バンダイナムコID)も「確認していない」と説明したと coki が伝える(二次情報)。国内で「確認された被害」を断定する材料はない |
| F18 | Cloudflare は、攻撃のトラフィックを観測したと明言(「we observed attack traffic targeting our customers」)。リーク後の攻撃者が、ルールを避けるために攻撃の中身を変えていたとも。自社の WAF は10/21 03:02 UTC から無料プランを含む全顧客で既定の保護(公開の約9時間前)。ただしパッチの代わりではない(「patch their PHP」)。侵害が成功した件数は書いていない | [s7] | |
| F19 | Patchstack(13:57 UTC 時点)は、探索(probing)だけで侵害の確かな証拠はないが、今後変わる見込みと書く。ホスティング事業者から複数の悪用の事例が報告されたとも書く(07:34 UTC)。オランダ政府系のサイト(DigiD など)が予防で止まった | [s13] | |
| F20 | 攻撃を謳うコード(PoC)は出回っているが、動くかは未確認で、マルウェアが仕込まれている場合があると Tenable が警告。Wiz Research は、最新の WordPress・Drupal・Joomla のコンテナで認証なしのRCEを実験で実証したと発表(研究室内の実証) | [s14] | |
| F21 | 過去にも PHP の重大な脆弱性があり、CISA の悪用が確認された脆弱性のカタログ(KEV)に載った:CVE-2024-4577、CVE-2019-11043、CVE-2012-1823 | [s14] | 「PHP2Shell が初めて」ではない。KEV に今回の2件が載っているかは、確認できた範囲(2026-10-20 版)では未登録 |
| F22 | インターネットに見えている脆弱なホストの概算は130万台超(Silas Cutler)・190万台超(Shodan・Henk Poley)。第三者の推定 | [s14] | |
| F23 | 修正版を当てても、すでに侵入されていた場合は取り除けない(パッチは侵害を消さない)。更新後は、ウェブシェル・見覚えのない管理者アカウント・予期しない PHP ファイルの変更を確認する | [s15] [s13] | 調べた報道では一般的な助言。Wiz は、異常な multipart のあとのメモリ上限エラーや HTTP 500 の連続・原因不明のワーカーの再起動を調べる目安に挙げた |
※ 画面のページは出典の公式ページの一部の引用で、加工していません。たとえの絵は生成イラストで、各社の製品やロゴとは関係ありません。首相のXの投稿は、報道の引用をもとに言い換えています。
※ 10月21日の夜(日本時間)までの情報です。深刻度9.2はPHP開発チームの評価、攻撃の通信の観測はCloudflareの発表、69.3%はW3Techsの調べ(言語が分かるサイトのうち)です。
※ 停止・メンテナンスの理由は各社のお知らせによって違い、攻撃を受けたことを意味しません。出回っている攻撃コードは自分で試さないでください。